Vulnerabilități PHP în Moldova: cum verifici și securizezi site-ul

Securitatea unui site web depinde nu doar de parole, pluginuri și protecția împotriva atacurilor, ci și de versiunea PHP care rulează pe server. Pe 21 octombrie 2026, echipa PHP a publicat actualizări pentru două vulnerabilități critice care, în anumite condiții, pot permite executarea de cod de la distanță fără autentificare. Problema este relevantă pentru site-urile WordPress, magazinele online și aplicațiile web găzduite inclusiv în Republica Moldova.
Ce vulnerabilități PHP au fost anunțate în octombrie 2026?
Pe 21 octombrie 2026, proiectul PHP a anunțat remedieri pentru CVE-2026-109618 și CVE-2026-109619. Ambele vulnerabilități au fost evaluate ca fiind critice și pot permite unui atacator să execute cod pe un server vulnerabil fără să se autentifice. Riscul concret depinde de versiunea PHP și de mediul în care aceasta rulează.
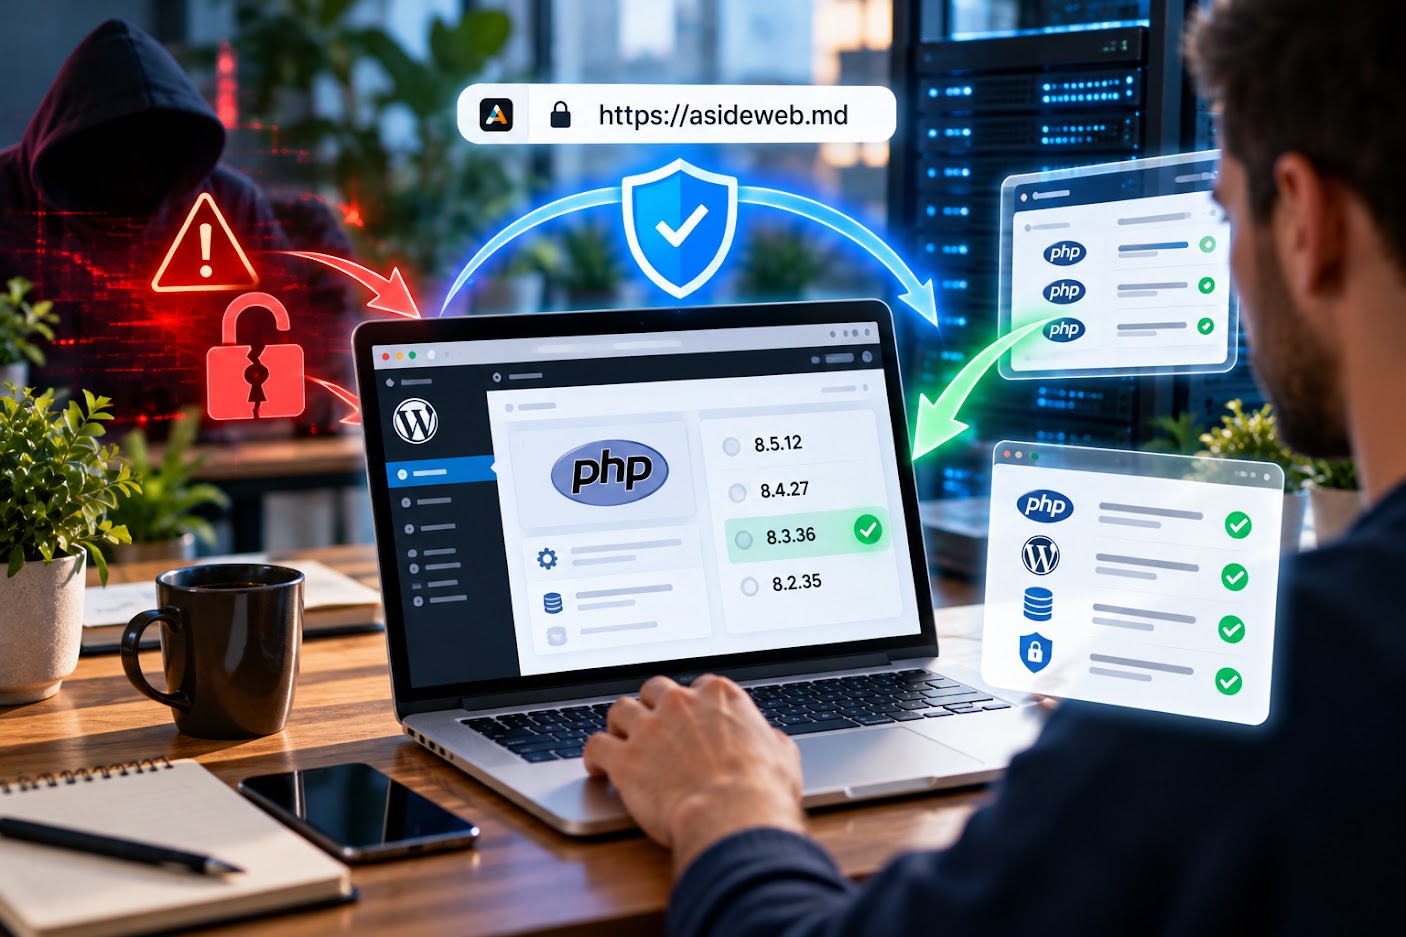
Versiunile corectate publicate pe 21 octombrie sunt PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Dacă site-ul utilizează o versiune anterioară din una dintre aceste ramuri, verifică imediat cu furnizorul de hosting dacă există un update de securitate disponibil. Pentru informații oficiale, consultă arhiva de anunțuri PHP.
Cum verifici versiunea PHP a site-ului?
Dacă site-ul este găzduit în Moldova sau la un furnizor internațional, poți verifica versiunea PHP din panoul de hosting. În cPanel, caută secțiunea „MultiPHP Manager”, „Select PHP Version” sau o opțiune similară. Denumirile diferă în funcție de configurația serverului. Selectează domeniul site-ului și identifică versiunea PHP activă.
Dacă nu ai acces la panou, solicită furnizorului de hosting versiunea PHP folosită de domeniul tău și confirmarea instalării remedierilor de securitate. Poți verifica și printr-un fișier PHP temporar, dar această metodă trebuie utilizată cu atenție.
De exemplu, creează un fișier numit php-version.php cu următorul conținut:
<?php
echo PHP_VERSION;
Încarcă fișierul în directorul site-ului și deschide adresa lui în browser. După verificare, șterge imediat fișierul de pe server. Nu lăsa fișiere de diagnostic accesibile public mai mult decât este necesar. Pentru o analiză mai detaliată, funcția phpinfo() poate afișa informații suplimentare despre server, dar nu trebuie lăsată publică.
Cum actualizezi PHP în cPanel?
Înainte de a schimba versiunea PHP, fă o copie de siguranță a fișierelor și a bazei de date. Verifică dacă tema și pluginurile WordPress sunt compatibile cu versiunea pe care intenționezi să o activezi.
Pașii obișnuiți sunt:
- Autentifică-te în cPanel.
- Deschide „MultiPHP Manager”, „Select PHP Version” sau instrumentul oferit de hosting.
- Selectează domeniul și alege o versiune PHP acceptată, actualizată și compatibilă cu site-ul.
- Salvează modificarea, apoi verifică site-ul, panoul WordPress, formularele și funcțiile principale.
Nu este suficient să treci la un număr de versiune mai mare fără să verifici dacă ramura respectivă conține remedierea. Folosește o versiune corectată și încă susținută de actualizări de securitate. Dacă ai un magazin online, testează suplimentar coșul, comenzile, plata și integrarea cu sistemele externe.
Ce faci dacă hostingul nu oferă versiunea PHP corectată?
Contactează suportul tehnic și menționează vulnerabilitățile CVE-2026-109618 și CVE-2026-109619. Cere confirmarea versiunii PHP active, informații despre actualizarea de securitate și termenul în care aceasta poate fi instalată. Uneori, furnizorii pot aplica remedieri prin pachete proprii sau prin versiuni întreținute de distribuitor, chiar dacă numărul versiunii afișate diferă. Solicită o confirmare explicită, nu presupune că serverul este protejat.
Dacă nu există o remediere disponibilă, discută cu furnizorul despre migrarea către un mediu PHP susținut și actualizat. Pentru un site expus pe internet, o vulnerabilitate critică fără remediere nu trebuie ignorată. În funcție de risc, poate fi necesară limitarea temporară a accesului public până la aplicarea patch-ului. Nu există un plugin WordPress care să înlocuiască actualizarea corectă a motorului PHP.
Cum reduci riscurile pentru un site WordPress în Moldova?
Pentru companiile din Republica Moldova, un site compromis poate însemna întreruperea activității, pierderea comenzilor, expunerea datelor sau afectarea reputației. Actualizarea PHP este doar o parte a măsurilor de securitate. Menține WordPress, tema și pluginurile actualizate, elimină extensiile neutilizate, folosește parole unice și autentificare în doi pași acolo unde este disponibilă și păstrează copii de siguranță testate.
După actualizare, verifică dacă site-ul funcționează corect și urmărește jurnalele de erori și activitatea neobișnuită. Dacă suspectezi că serverul a fost compromis, schimbarea versiunii PHP nu este suficientă: este necesară și verificarea fișierelor, conturilor, accesului și eventualelor modificări neautorizate.
Ai nevoie de ajutor pentru securizarea site-ului?
AsideWeb Studio SRL ajută companiile să întrețină și să îmbunătățească site-uri WordPress, să verifice probleme tehnice și să planifice actualizările în funcție de configurația proiectului. Dacă nu ești sigur ce versiune PHP folosește site-ul sau cum să procedezi în siguranță, solicită o evaluare tehnică înainte de a face modificări pe site-ul activ.
Ai un proiect? Hai să discutăm!
Spune-ne despre proiectul tău și te vom ajuta să găsești cea mai bună soluție.