Уязвимости PHP в Молдове: как проверить версию и защитить сайт

Безопасность сайта зависит не только от паролей, плагинов и защиты от атак, но и от версии PHP, которая работает на сервере. 21 октября 2026 года команда PHP выпустила обновления для двух критических уязвимостей, которые при определённых условиях могут позволить злоумышленнику удалённо выполнять код без авторизации. Эта проблема актуальна для сайтов на WordPress, интернет-магазинов и веб-приложений, размещённых в том числе у хостинг-провайдеров в Республике Молдова.
Какие уязвимости PHP обнаружили в октябре 2026 года?
21 октября 2026 года проект PHP сообщил об исправлениях для уязвимостей CVE-2026-109618 и CVE-2026-109619. Обе проблемы классифицированы как критические и в определённых условиях могут позволить атакующему выполнять код на уязвимом сервере без входа в систему. Реальный риск зависит от используемой версии PHP и конфигурации среды.
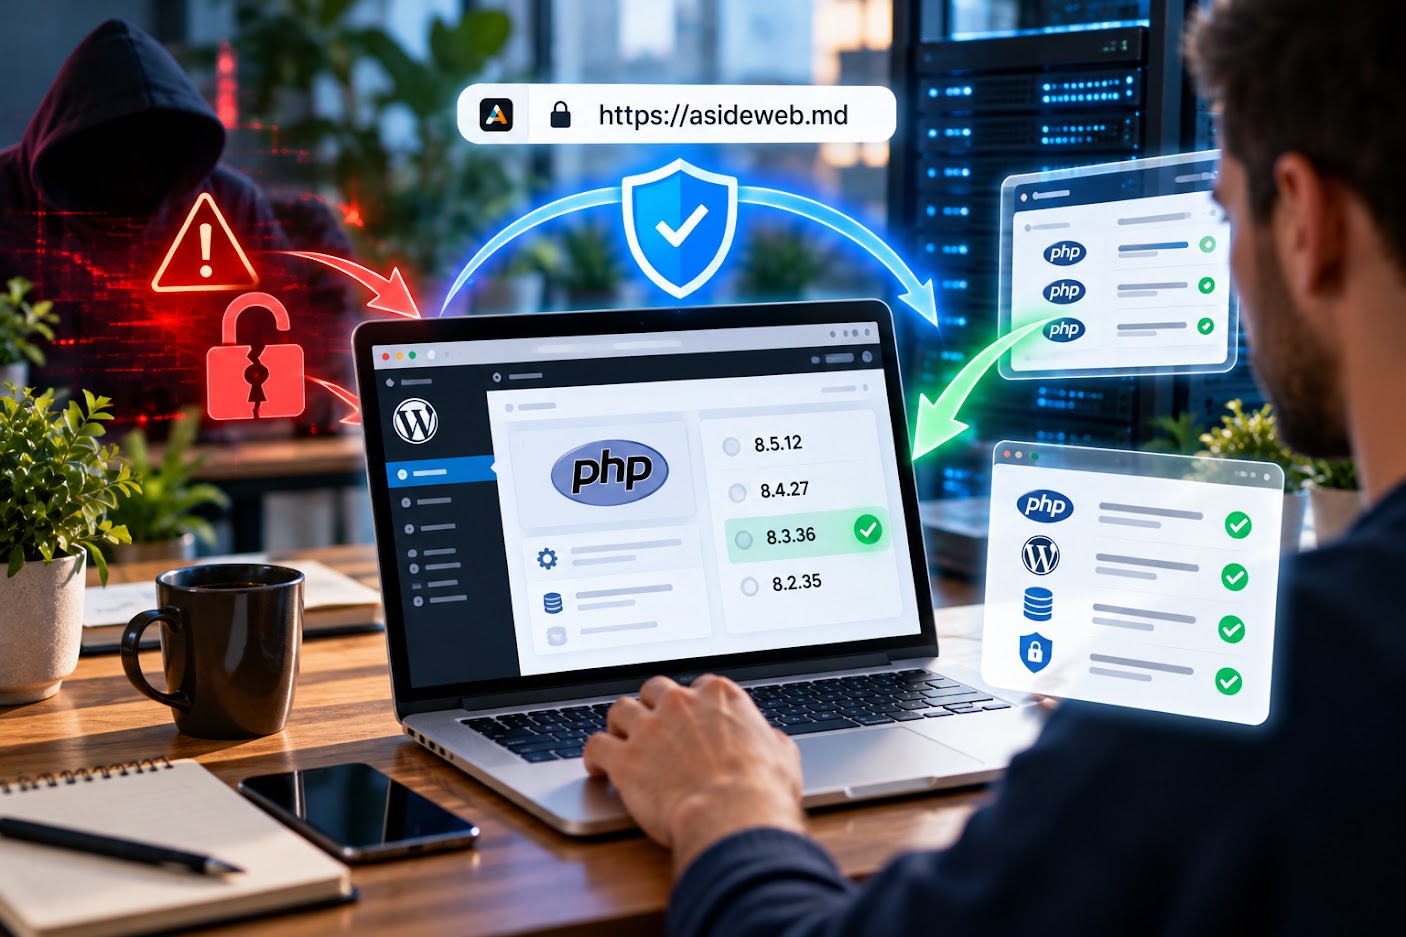
Исправленные версии, выпущенные 21 октября: PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Если сайт работает на более ранней версии одной из этих веток, как можно скорее уточните у хостинг-провайдера, доступно ли обновление безопасности. Официальная информация опубликована в архиве объявлений PHP.
Как проверить версию PHP на сайте?
Если сайт размещён в Молдове или у международного хостинг-провайдера, версию PHP обычно можно посмотреть в панели управления хостингом. В cPanel найдите раздел «MultiPHP Manager», «Select PHP Version» или аналогичный инструмент. Название и расположение настройки зависят от конфигурации сервера. Выберите нужный домен и проверьте активную версию PHP.
Если доступа к панели нет, обратитесь в техническую поддержку хостинга. Попросите сообщить активную версию PHP для вашего домена и подтвердить, что необходимые исправления безопасности установлены. Проверить версию можно и через временный PHP-файл, но после проверки его обязательно нужно удалить.
Например, создайте файл php-version.php со следующим содержимым:
<?php
echo PHP_VERSION;
Загрузите файл в каталог сайта и откройте его адрес в браузере. После проверки немедленно удалите файл с сервера. Не оставляйте диагностические файлы в открытом доступе. Функция phpinfo() показывает больше сведений о конфигурации, но её также нельзя оставлять общедоступной.
Как обновить PHP через cPanel?
Перед сменой версии PHP создайте резервную копию файлов сайта и базы данных. Убедитесь, что тема и плагины WordPress совместимы с версией, которую планируете включить.
Обычно процесс выглядит следующим образом:
- Войдите в cPanel.
- Откройте «MultiPHP Manager», «Select PHP Version» или аналогичный инструмент хостинга.
- Выберите домен и доступную поддерживаемую версию PHP с необходимыми исправлениями безопасности.
- Сохраните изменения и проверьте сайт, административную панель WordPress, формы и основные функции.
Не ориентируйтесь только на более высокий номер версии: важно, чтобы выбранная ветка содержала исправление и продолжала получать обновления безопасности. Для интернет-магазина дополнительно проверьте корзину, оформление заказов, оплату и интеграции с внешними системами.
Что делать, если хостинг не предлагает исправленную версию PHP?
Напишите в техническую поддержку и укажите CVE-2026-109618 и CVE-2026-109619. Попросите подтвердить активную версию PHP, сообщить о наличии исправления безопасности и назвать срок его установки. В некоторых случаях хостинг-провайдеры выпускают собственные пакеты с исправлениями или используют поддерживаемые сборки, поэтому номер версии может отличаться. Попросите конкретное подтверждение того, что уязвимость устранена, а не предполагайте, что сервер защищён.
Если исправление недоступно, обсудите миграцию на сервер с поддерживаемой и обновлённой версией PHP. Критическую уязвимость на публичном сайте нельзя игнорировать. В зависимости от уровня риска может потребоваться временно ограничить доступ к сайту до установки исправления. Ни один плагин WordPress не заменит обновление самого PHP.
Как снизить риски для сайта WordPress в Молдове?
Для компаний в Республике Молдова взлом сайта может привести к остановке работы, потере заказов, утечке данных и ущербу репутации. Обновление PHP — лишь одна часть защиты. Регулярно обновляйте WordPress, тему и плагины, удаляйте неиспользуемые расширения, применяйте уникальные пароли и двухфакторную аутентификацию, если она доступна. Создавайте резервные копии и периодически проверяйте, что их можно восстановить.
После обновления проверьте работу сайта, журналы ошибок и подозрительную активность. Если есть признаки взлома, одной смены версии PHP недостаточно: необходимо проверить файлы, учётные записи, доступы и возможные несанкционированные изменения.
Нужна помощь с безопасностью сайта?
AsideWeb Studio SRL помогает компаниям обслуживать и развивать сайты на WordPress, проверять технические проблемы и планировать обновления с учётом конфигурации проекта. Если вы не уверены, какая версия PHP используется на сайте или как безопасно выполнить обновление, закажите техническую оценку до внесения изменений на работающем сайте.
Есть проект? Давайте обсудим!
Расскажите нам о своей задаче — мы поможем найти лучшее решение.